グーグル隠しコマンドが怖い理由は?一回転・斜めの正体と2026年の安全性を徹底解説
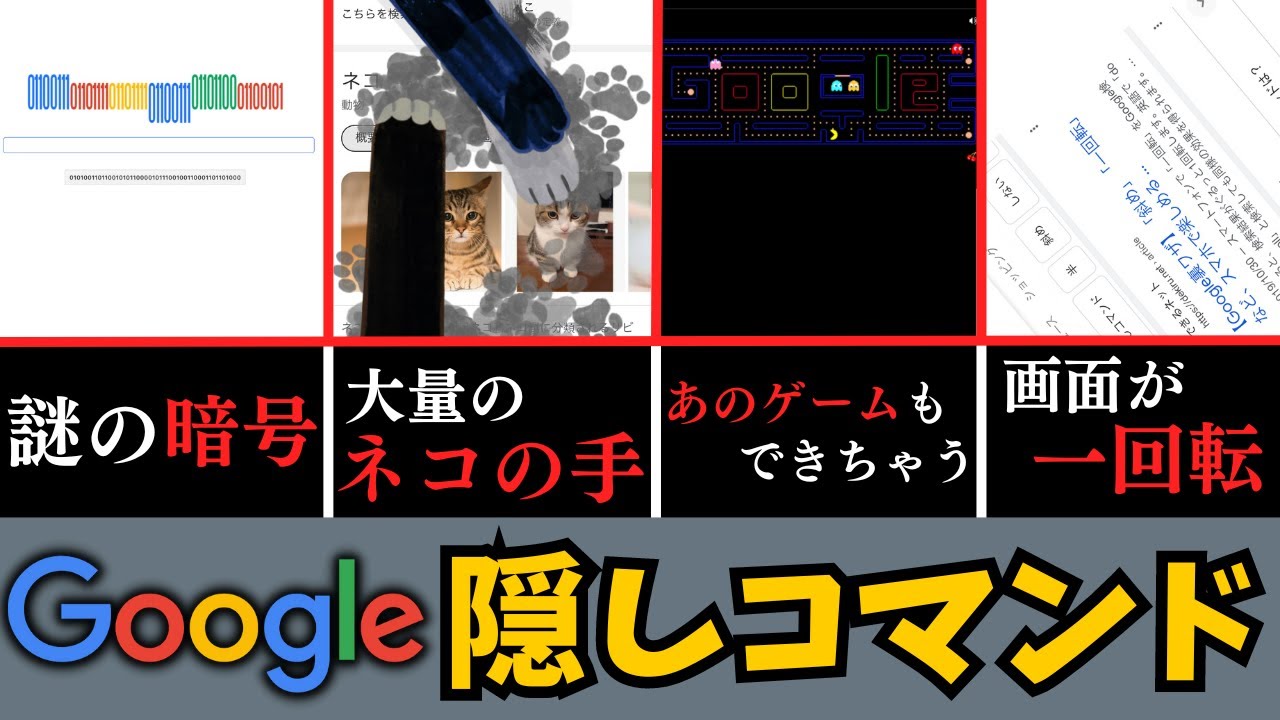
Googleで「do a barrel roll」と検索すると画面が一回転し、「askew」と入力すると検索結果が斜めに傾く。さらに「Google Gravity」ではページのロゴや検索ボックスが崩れ落ち、「Zerg Rush」では小さな文字が検索結果を侵食していく。普段使っている検索エンジンが突然見慣れない動きを始めれば、「ウイルスに感染したのでは」「何か危険なコマンドを実行してしまったのでは」と不安になるのも無理はない。
しかし、グーグル隠しコマンドが怖いと感じる現象の多くは、検索画面に仕込まれた遊び心のある演出、いわゆる「イースターエッグ」によるものだ。一方、Googleの公式機能と、過去の演出を再現する外部サイトは区別する必要がある。2026年10月時点でGoogleが公開している検索のヒントや公式の実験アーカイブを手がかりに、現在使える機能、終了した演出、ウイルス感染の噂、安全な見分け方まで整理する。
📌 【この記事の重要ポイントまとめ】
- 怖い演出の正体:「一回転」「斜め」などは、検索ページの表示を一時的に変えるイースターエッグ。画面が動くこと自体はウイルス感染の証拠ではない。
- 2026年の利用状況:Google公式の検索ヒントには「askew」「do a barrel roll」「anagram」が掲載されている。ただし、表示や動作は環境や仕様変更によって異なる場合がある。
- 本当に注意すべきこと:外部サイトでの不審なダウンロード、通知の許可、拡張機能の追加、パスワード入力などは別の問題。公式検索の演出と混同しないことが大切だ。
【真相】グーグル隠しコマンドが怖いと感じる理由は?
グーグル隠しコマンドが不気味に見える最大の理由は、操作した本人が想定していないタイミングで、画面の見た目が変化することにある。
通常、検索エンジンはキーワードを入力して結果を表示する道具だ。ところが、特定の言葉を入力しただけでページ全体が回転したり、傾いたりすると、利用者は検索結果の表示異常や端末の故障を疑いやすい。普段の操作と結果の間に意外性があるため、単なるアニメーションでも異常な現象のように感じられる。
代表例が「do a barrel roll」と「askew」だ。前者は検索結果の画面が一回転する演出、後者は画面がわずかに傾いて見える演出として知られている。Google公式の「Tips & Tricks」ページでも、これらはイースターエッグの例として紹介されている。
ここで重要なのは、画面の変化と、端末内部で起きているセキュリティ上の変化を分けて考えることだ。検索結果のページが回転しても、それだけでパソコンの設定が変更されたり、個人情報が盗まれたりしたことにはならない。
Googleは検索サービスの歴史を振り返る公式記事で、2003年に初期のイースターエッグを導入したことや、その後「askew」「do a barrel roll」などの演出が親しまれてきたことを紹介している。つまり、これらは秘密の侵入コマンドというより、検索サービスに遊び心を加えるための仕掛けなのだ。
ただし、検索画面の演出を装った外部サイトまで安全だとは限らない。公式のGoogle検索で起きた演出なのか、別のウェブサイトへ移動した結果なのかを確認することが、恐怖や誤解を解消する第一歩となる。

【2026年最新】Google隠しコマンドの現在使える一覧
2026年10月時点で、Googleの公式検索ヒントには「askew」「do a barrel roll」「anagram」が掲載されている。また、「snake」「minesweeper」「solitaire」といったゲームも検索から利用できる機能として案内されている。
ただし、検索コマンドと呼ばれるものには、現在の公式機能、過去の期間限定企画、外部サイトが再現している演出が混在している。「ネットで紹介されている隠しコマンドが、すべて現在もGoogle本体で動く」と考えるのは正確ではない。
| 検索語・機能名 | 主な演出・内容 | 2026年時点の扱い | 安全性の見方 |
|---|---|---|---|
| do a barrel roll | 検索結果の画面が一回転する | Google公式の検索ヒントに掲載 | 公式検索上の演出は、画面が動くこと自体を危険と判断する理由にはならない |
| askew | 検索結果の画面が傾いて見える | Google公式の検索ヒントに掲載 | 表示の変化だけなら、感染を示すものではない |
| anagram | アナグラムに関連する言葉遊び | Google公式の検索ヒントに掲載 | 通常の検索結果や言葉遊びとして扱う |
| answer to life, the universe and everything | 答えの「42」に関する有名な仕掛け | Googleが歴史を紹介している代表的なイースターエッグ。現在の表示は環境により異なる場合がある | 演出とセキュリティ警告は別物 |
| snake / minesweeper / solitaire | 検索画面からゲームを楽しめる | Google公式の検索ヒントで案内 | 公式検索内の機能と、類似名の外部ゲームを区別する |
| Zerg Rush | 小さな「o」が検索結果を侵食するゲーム | 元の検索版は終了したものとして扱われ、外部サイトに再現版がある | 外部サイトの運営元や要求される操作を確認する |
| Google Gravity | 検索ページの要素が重力で落ちるように動く | 2009年に公開されたブラウザー実験。現在見かける再現版には外部サイトのものがある | Google検索本体の機能と、第三者による再現を混同しない |
この一覧を利用する際は、掲載されていることと、すべての環境で必ず同じ動作をすることを区別したい。Google検索の画面構成は更新されるため、パソコンとスマートフォン、ブラウザー版とGoogleアプリ、地域や言語設定によって表示が異なる場合がある。
また、検索結果に普通のウェブページが表示されただけでも、隠しコマンドが完全に消えたとは限らない。検索語の表記、利用環境、現在の仕様などによって演出が表示されない可能性もある。動作しないからといって、出所の分からないツールや拡張機能を追加する必要はない。
【仕組みを解説】一回転・斜め・イースターエッグはなぜ動く?
Google隠しコマンドの多くは、検索ページの表示に変化を加えることで成立している。ウェブページは一般にHTMLで構造を作り、CSSで見た目を整え、JavaScriptなどで動きや操作への反応を実装する。こうした仕組みを使えば、ページ全体を回転させたり、要素を移動させたり、ゲームのような動作を加えたりできる。
「do a barrel roll」のような演出は、検索結果を表示するページに一時的な回転アニメーションを加えるタイプだ。画面全体が回って見えても、それはページの描画上の変化であり、パソコンの物理的な画面やOSの設定を回転させているわけではない。
「askew」も同様に、ページの表示をわずかに傾けて見せる演出として知られる。文字や画像が傾いていても、それだけでディスプレーの故障やグラフィック機能の異常を意味するわけではない。
こうした仕掛けは、ソフトウェアの不具合を利用者に見せつけるものではなく、検索体験に意外性を加えるためのものだ。Googleの公式解説でも、イースターエッグは検索サービスに仕込まれた遊び心のある機能として扱われている。
ただし、すべての演出について、内部の実装コードが公式に公開されているわけではない。個別の機能がどのCSSプロパティやJavaScript処理を使っているかを断定するより、ブラウザー上の表示を変える仕組みとして理解するのが適切だ。
Google Doodlesも、広い意味では同じく遊び心を取り入れた仕掛けの一つだ。Googleの公式アーカイブによると、最初のDoodleは1998年8月30日に公開され、その後、イラストやアニメーション、インタラクティブなゲームなどへと発展した。Googleは長年にわたり、検索体験に文化や記念日、ゲーム性を組み込んできたのである。
つまり、見慣れない動きが発生した場合は、まず「ウェブページ上の演出なのか」を確認することが大切だ。画面の変化そのものを、ウイルスやハッキングの証拠として受け取る必要はない。

【危険性を検証】Google Gravity・Zerg Rush・elgooGの実態
「Google Gravity」「Zerg Rush」「elgooG」は、Googleの隠しコマンドを調べる際に混同されやすい名称だ。しかし、公開された経緯も、現在の利用方法も異なる。
Google Gravityは公式検索の隠しコマンドなのか
Google Gravityは、画面上のロゴや検索ボックスなどが重力に引かれて落下するように見えるウェブ実験だ。Googleの「Experiments with Google」アーカイブには、Hi-ReS!による作品として2009年3月の公開記録が残っている。
この経緯から、Google Gravityを単純に「Googleとは無関係な偽物」と説明するのは正確ではない。Googleの実験アーカイブで紹介された作品ではあるが、現在のGoogle検索に標準搭載された隠しコマンドと同一ではない、という区別が必要だ。
現在、Google Gravityを検索して表示される外部サイトや再現版では、オリジナルの実験とは異なる実装が使われている場合がある。画面が崩れたり、検索ボックスが落下したりする演出自体は、直ちにウイルス感染を意味しない。一方で、外部サイトの安全性は、そのサイトの運営や実装、追加で要求される操作によって判断しなければならない。
Zerg Rushは現在もGoogle検索で遊べるのか
Zerg Rushは2012年4月27日に登場したことで知られるイースターエッグだ。検索結果に小さな「o」が次々と現れ、文字やリンクを侵食していく。利用者はそれらをクリックして対抗するという、リアルタイムストラテジーゲームを思わせる演出だった。
米ABC Newsは2012年4月27日の記事で、この仕掛けを紹介し、ゲーム「StarCraft」に由来する用語や、最後に「GG」と表示される演出について伝えている。
現在は、元のZerg RushがGoogle検索本体で常に利用できる機能として案内されているわけではない。過去の演出を保存・再現する外部サイトでは遊べる場合があるが、それはGoogle検索本体で動作していることを意味しない。
elgooGの安全性と評判はどう見るべきか
elgooGは、過去のGoogle系ゲームやイースターエッグの再現版を集めていることで知られる外部サイトだ。名称はGoogleを逆から読んだもので、Google GravityやZerg Rushなど、現在の検索本体では利用できない演出を再現するコンテンツがある。
ただし、elgooGの運営者自身が公開している免責事項では、Google LLCおよびそのサービスと公式な提携関係にないことが明示されている。Google風の画面や有名な演出が再現されていても、Google公式のサービスと同じ安全性やプライバシー保護が保証されるわけではない。
外部サイトを利用する場合は、アカウントへのログイン、ファイルのダウンロード、ブラウザー拡張機能の追加、通知の許可などを求められたら慎重に判断したい。単純な演出を見るために、こうした権限や操作が本当に必要なのかを考えるべきだ。
特に、Googleのロゴが表示されているという理由だけで信用するのは危険だ。画面のデザインは模倣できるため、運営元の説明、アクセスしているサイトのドメイン、ブラウザーの警告の有無などを合わせて確認する必要がある。
【ウイルス感染の危険性】安全な隠しコマンドと危険なサイトの見分け方
「グーグル隠しコマンドを実行するとウイルスに感染する」という噂については、まず何を実行したのかを分けて考えたい。Google公式検索で「do a barrel roll」や「askew」と入力し、検索ページの表示が変化しただけなら、その現象自体はウイルス感染を示すものではない。
一方、隠しコマンドの解説を装う外部サイトで、ソフトウェアのダウンロードや不審な操作を求められた場合は話が別だ。マルウェア感染やフィッシングなどの危険性は、ページが回転することではなく、悪意のあるコンテンツや利用者をだます仕組みによって生じる。
Google Chromeの公式ヘルプでは、Google Safe Browsingがマルウェア、フィッシング、危険なサイト、悪意のある拡張機能などへの対策として機能することを説明している。また、不審なダウンロードについて警告が表示された場合は、ダウンロードを中止することが推奨されている。
安全性を判断する5つのチェックポイント
- 公式検索で試しているか:まず通常のGoogle検索で検索語を入力する。検索結果に表示された外部サイトを開いた場合は、Google公式の演出と分けて考える。
- 不必要なダウンロードがないか:隠しコマンドを体験するだけなのに、実行ファイルやアプリのインストールを求められる場合は中止する。
- 権限を要求されていないか:通知、拡張機能、画面共有などを求められた場合、目的との関連性を確認する。理由が分からなければ許可しない。
- 個人情報を入力していないか:ゲームや画面演出に不要なGoogleアカウントのパスワード、認証コード、決済情報などは入力しない。
- ブラウザーの警告を無視していないか:「危険なサイト」「不審なダウンロード」などの警告が出た場合は、指示に従って安易に進まず、ページを閉じる。
もう一つ注意したいのが、「あなたの端末はウイルスに感染しています」と突然表示する偽警告だ。Google Chromeの公式ヘルプも、危険なサイトが利用者をだまして有害なソフトウェアをダウンロードさせようとするケースについて注意を促している。
ウェブページ上の警告表示だけで感染が確定するわけではない。警告を閉じるために電話をかけたり、指定されたアプリを入れたり、パスワードを入力したりする前に、ブラウザーの機能や端末に備わったセキュリティ機能で状況を確認することが重要だ。
もし不審な操作をしてしまったら
検索画面が回転しただけであれば、通常はページを閉じるか、通常の検索画面に戻ればよい。画面の表示がおかしいからといって、慌てて不明な修復ツールをダウンロードする必要はない。
一方、ファイルをダウンロードして実行した、見覚えのない拡張機能を追加した、パスワードを入力したなどの場合は、状況に応じて対処する必要がある。不審なファイルの実行をやめ、セキュリティ機能で端末を確認する。パスワードを入力してしまった場合は、信頼できる公式の画面から変更し、必要に応じて多要素認証やログイン中のセッションも確認したい。
ここでの判断基準は明快だ。画面が変わっただけなのか、それともファイルの実行・権限の付与・個人情報の入力があったのかを切り分ける。それだけでも、不要な不安を減らし、本当に必要な対応を選びやすくなる。
【歴代の終了機能】検索してはいけない言葉との違いとは
Googleの隠しコマンドを調べると、現在は動作しない機能や、昔の動画でしか見られない演出にも出会う。これは必ずしも危険性が高いからではなく、サービスの仕様変更、技術環境の変化、期間限定企画の終了などによるものだ。
代表的なのが、Zerg Rushや、Google画像検索と関連付けて紹介されるAtari Breakoutなどの歴史的なゲーム演出だ。過去にGoogle上で話題になった機能であっても、現在の検索画面で同じように動くとは限らない。
Google Gravityも、2009年のウェブ実験としての歴史と、現在の外部サイトによる再現版を分けて見る必要がある。過去の演出を体験できるサイトが存在することと、その機能が現在のGoogle検索に搭載されていることは別の話だ。
一方、「検索してはいけない言葉」という言葉は、一般に、検索するとショッキングな画像、暴力的な内容、性的な内容、精神的な負担を感じるコンテンツなどに行き着く可能性がある検索語を指して使われる。これは、検索結果の画面を回転させたり、ゲームを起動したりするイースターエッグとは性質が異なる。
隠しコマンドは、基本的には検索体験に遊び心を加える仕掛けだ。それに対し、検索してはいけない言葉は、表示されるコンテンツの内容や閲覧時の心理的負担が問題になる場合がある。両者を同じ「危険な検索」として扱うと、実際のリスクを見誤りやすい。
また、検索語そのものに危険な力があるかのように考える必要もない。通常の検索語を入力することと、検索結果に表示された外部サイトを開くことは別の行為であり、さらに、そのサイトでファイルを実行したり情報を入力したりすることも別の段階だ。
情報を見分ける際は、少なくとも次の3点を確認したい。
- 公式情報に掲載されているか:Googleの検索ヒントや公式アーカイブに記録があるかを確認する。
- 現在の機能か、過去の記録か:昔の紹介記事や動画を、現在も使える機能の証拠として扱わない。
- Google本体か、第三者のサイトか:Google風のデザインだけで判断せず、サイトの運営元や求められる操作を確認する。
こうした見方を身につければ、怖い演出の動画や「危険な隠しコマンド」という刺激的な見出しを見ても、内容を落ち着いて判断しやすくなる。
【プロの結論】Google隠しコマンドを安全に楽しむ判断基準
グーグル隠しコマンドが怖いと感じる現象の多くは、ページの表示を変化させるイースターエッグや、過去のウェブ実験を再現したコンテンツによるものだ。検索結果の画面が一回転したり、斜めに傾いたり、要素が落下したりすること自体は、端末がウイルスに感染したことを意味しない。
2026年時点でGoogle公式の検索ヒントに掲載されている「askew」「do a barrel roll」「anagram」は、代表的なイースターエッグとして確認できる。一方、Zerg Rushのように過去の演出を外部サイトで再現しているものや、Google Gravityのように公式アーカイブで紹介されたウェブ実験もあり、すべてを一括して「Googleの隠しコマンド」と呼ぶと実態が分かりにくくなる。
安全性を判断するうえで、もっとも大切なのは、演出の奇妙さではなく、利用者に何をさせようとしているかだ。画面が動くだけなら、まずは表示上の仕掛けと考えればよい。対して、ソフトウェアのインストール、見覚えのない権限の許可、パスワードや認証コードの入力を要求された場合は、演出とは切り離して警戒すべきだ。
公式のGoogle検索で試せる機能から楽しみたい人は、Googleの検索ヒントを基準にするのが分かりやすい。過去の演出やゲームを探したい場合は、外部サイトであることを認識し、不要なダウンロードやログインを避ける。安全性に不安がある人や、画面の動きで気分が悪くなる人は、無理に試す必要もない。
怖いという印象だけで危険性を判断するのではなく、公式機能か、外部サイトか、そして実際にどのような操作が発生したかを確認する。その3つを押さえることが、Google隠しコマンドを正しく理解し、安心してウェブを利用するための判断基準となる。
【グーグル隠しコマンド怖い】に関するよくある質問(FAQ)
Q1:Googleで「do a barrel roll」と検索するとウイルスに感染しますか?
A1:Google公式検索で画面が一回転する演出自体は、ウイルス感染を示すものではない。画面の動きだけで感染を疑う必要はないが、別のサイトでファイルのダウンロードや不審な権限の許可を求められた場合は注意したい。
Q2:2026年現在もGoogleの隠しコマンドは使えますか?
A2:Google公式の「Tips & Tricks」ページには、「askew」「do a barrel roll」「anagram」が掲載されている。ただし、利用環境や検索画面の変更によって表示が異なる場合があり、過去の機能がすべて現在も使えるわけではない。
Q3:Google GravityはGoogle公式の機能ですか?
A3:Google Gravityは、2009年に公開されたウェブ実験としてGoogleの「Experiments with Google」アーカイブに記録されている。ただし、現在のGoogle検索に標準搭載された隠しコマンドとは異なり、外部サイトで提供されている再現版もあるため、利用先を確認する必要がある。
Q4:Zerg RushがGoogle検索で動かなくなったのはなぜですか?
A4:Zerg Rushは2012年に登場した歴史的なイースターエッグで、現在のGoogle検索で常に利用できる機能としては案内されていない。過去の演出を外部サイトが再現している場合もあるが、元の検索版と同じサービスではない。
Q5:elgooGは安全に利用できますか?
A5:elgooGはGoogle公式とは独立した外部サイトであり、公式のGoogle検索と同じ安全性が保証されているわけではない。利用する場合は、ダウンロードや拡張機能の追加、個人情報の入力を求められても安易に応じず、運営元やブラウザーの警告を確認したい。
まとめ:今後の動向と失敗しないための判断基準
グーグル隠しコマンドが怖いと感じる理由は、検索ページが予想外の動きをすることにある。しかし、「一回転」「斜め」といった演出は、基本的には検索体験に遊び心を加えるイースターエッグだ。画面が変化したという事実だけで、ウイルス感染やハッキングを疑う必要はない。
2026年10月時点では、Google公式の検索ヒントに掲載されている機能と、過去の演出を再現する外部サイトを区別することが重要だ。Google GravityやZerg Rush、elgooGを調べる場合も、歴史的な作品や第三者の再現版を、現在のGoogle検索本体の機能と混同しないようにしたい。
安全な見分け方は、公式情報を確認し、サイトの運営元を確かめ、不必要なダウンロードや権限の許可、個人情報の入力を避けること。怖い演出の正体を理解し、実際に危険な操作が発生していないかを見極めれば、ネット上の噂に振り回されず、Googleの遊び心を落ち着いて楽しめる。 (出典: グーグル 隠しコマンド 怖い(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
