ホワイトハッカーとは?仕事内容やブラックハッカーとの違い、年収水準を徹底解説
2026年現在、デジタル社会の急激な発展やサイバー攻撃の高度化に伴い、企業の情報セキュリティを守る専門人材への需要がかつてないほど高まっています。その中でも、高度なIT知識を「善用」して組織を防衛する存在として注目を集めているのがホワイトハッカーです。
本記事では、ホワイトハッカーの定義やブラックハッカーとの明確な違い、具体的な仕事内容から気になる年収水準、求められるスキルや資格の考え方に至るまで、サイバーセキュリティの実態を分かりやすく徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:ホワイトハッカーとは、高度なハッキング技術を「防御」のために用い、サイバー攻撃から企業や組織を守る専門家です。
- 要点2:悪意を持って攻撃を行うブラックハッカーとは対極に位置し、脆弱性の調査やペネトレーションテスト(侵入テスト)などを担います。
- 要点3:セキュリティ系エンジニアやITスペシャリストの平均年収は一般的な技術職より高い水準にあり、今や不可欠な存在となっています。
ホワイトハッカーとは?定義とサイバーセキュリティにおける役割
日立ソリューションズなどのセキュリティコラムによると、ホワイトハッカーとは、コンピューターやインターネットに関する高度な知識や技術を「善良な目的(善用)」で活用する人々のことを指します。システムに潜む弱点を見つけ出し、攻撃者よりも先にそれを修正・対策することで、サイバー犯罪や情報漏洩から組織を守ることが最大の役割です。
サイバーセキュリティの専門家として、単にツールを運用するだけでなく、攻撃者の視点に立ってシステムを分析する思考力が求められます。企業がDXやクラウド化を推進する現代において、経営リスクを左右する極めて重要なポジショニングを担っています。

ブラックハッカーとの決定的な違いとは?
仙台テックなどの業界コラムでも解説されている通り、ホワイトハッカーとブラックハッカーの最大の違いは、その知識や技術を「どのような目的で使うか」という点にあります。
ブラックハッカー(クラッカーとも呼ばれます)は、コンピュータや情報システムに関する知識を不正アクセスやデータの窃取、金銭要求などの「悪用目的」で使用します。これに対し、ホワイトハッカーは、攻撃者と同等レベルのハッキング技術を持ちながらも、それを全て防衛や事前対策のために役立てる点に本質的な違いがあります。
ホワイトハッカーの具体的な仕事内容と活躍の場
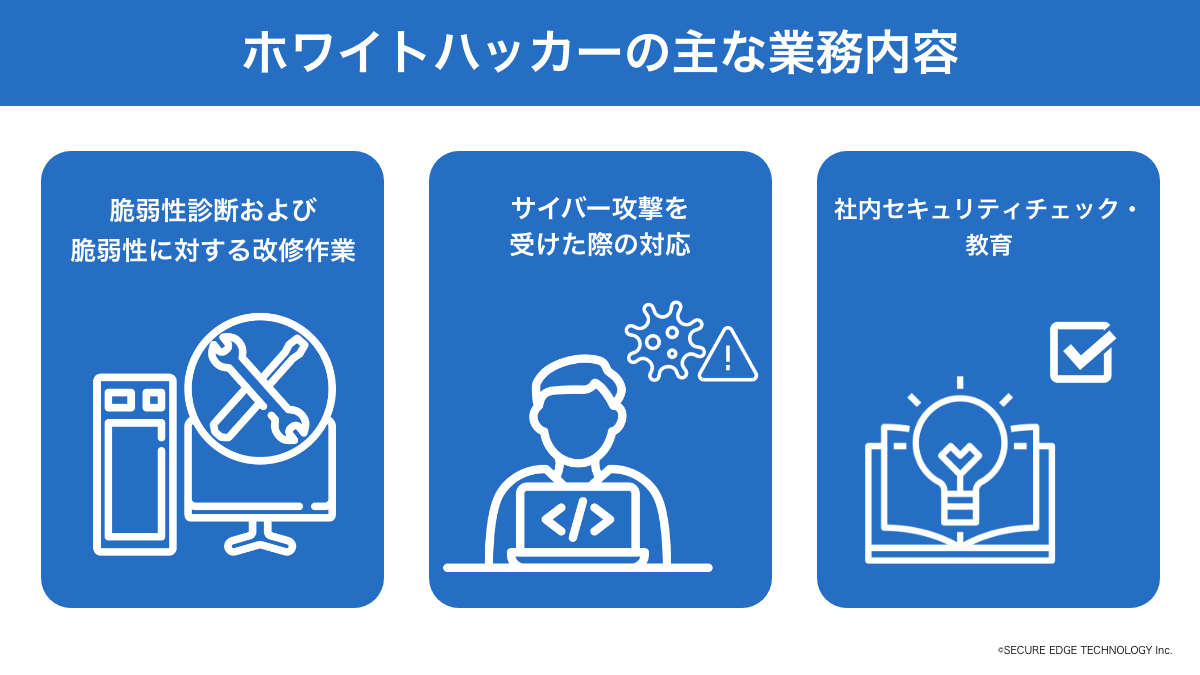
ホワイトハッカーの業務は、事前の予防からインシデント発生時の対応まで多岐にわたります。主な仕事内容としては、以下のようなものが挙げられます。
- 脆弱性診断:自社システムやWebサイトにセキュリティ上の欠陥(脆弱性)がないかをあらかじめ調査・検出する。
- ペネトレーションテスト(侵入テスト):実際に攻撃者と同じ手法でシステムへ侵入を試み、防御体制が正しく機能するかを検証する。
- セキュリティ監視・インシデント対応:ネットワーク上の不審な通信や不正アクセスの兆候を24時間体制で監視し、万が一攻撃を受けた際には迅速に対処・復旧支援を行う。
- セキュリティコンサルティング:企業のITインフラやセキュリティポリシーの策定、従業員向けの教育・訓練を実施する。
ホワイトハッカーの年収水準と待遇の実態
高度な専門性が求められるホワイトハッカーですが、その待遇や年収水準は一般的なITエンジニアと比較してどのようになっているのでしょうか。各種調査データをもとに実態を見ていきます。
| 職種・区分 | 平均年収の目安 | 特徴・待遇の傾向 |
|---|---|---|
| 一般的なITエンジニア | 約400万円〜500万円前後 | システム開発や保守・運用が中心の一般的な水準。 |
| セキュリティ系エンジニア | 約574万円 | 専門的な知識が求められるため、一般的なエンジニアより高めの水準。 |
| IT技術スペシャリスト | 約758万円 | 高度なホワイトハッカーやアーキテクトなど、トップクラスの専門職。 |
上記のように、セキュリティ系エンジニアの平均年収は約574万円、さらに高度なIT技術スペシャリストになると約758万円と、一般的なエンジニアと比べて高い水準に位置しています。人材不足が深刻化している市場背景もあり、スキルと実績を積むことで高収入を得やすい職種と言えます。
ホワイトハッカーになるために必要なスキルと資格の考え方
ホワイトハッカーを目指すにあたっては、幅広いITリテラシーと専門知識が不可欠です。ネットワークの仕組み(TCP/IPなど)、オペレーティングシステム(LinuxやWindows)の深い理解、プログラミング言語の知識などが土台となります。
また、資格については、国家資格である「情報処理安全確保支援士(登録セキスぺ)」をはじめ、「シスコ技術者認定(CCNA/CCNP)」、「CompTIA Security+」、「Certified Ethical Hacker(CEH)」などが有名です。資格そのものが全てのスキルを証明するわけではありませんが、体系的な知識の証明やキャリアの信頼性を高める上で非常に有効なアプローチとなります。

【ホワイトハッカー とは】に関するよくある質問(FAQ)
Q1:ホワイトハッカーになるためにプログラミングは必須ですか?
A1:はい、極めて重要です。システムの挙動を理解し、脆弱性の原因を特定したり、自動化ツールを作成したりするために、PythonやC言語、JavaScriptなどの知識が求められます。
Q2:文系出身や未経験からホワイトハッカーを目指すことは可能ですか?
A2:十分可能です。ITの基礎知識やネットワークの仕組みから地道に学習し、ヘルプデスクやインフラエンジニアを経てセキュリティ分野へキャリアチェンジするケースが多く見られます。
Q3:ホワイトハッカーとサイバーセキュリティエンジニアの違いは何ですか?
A3:大きな括りとして同じ文脈で語られることが多いですが、ホワイトハッカーは特に「攻撃者の手口を熟知し、模擬的な侵入や脆弱性診断を行う技術者」というニュアンスが強く含まれます。
まとめ:今後の動向と求められるセキュリティの未来
ホワイトハッカーとは、高度な攻撃技術を「防御」のために用いることで、デジタル社会の安全と信頼を裏から支える極めて重要なサイバーセキュリティの専門家です。
AI技術の進化やサイバー攻撃の複雑化が進む2026年現在、企業におけるセキュリティ対策の重要性は高まる一方です。正しい知識と技術を備えた人材の価値は今後さらに高まっていくことが確実視されており、興味がある方は基礎的なIT・ネットワークの学習から一歩を踏み出してみるのが良いでしょう。 (出典: ホワイト ハッカー と は(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
